Fortanix | Ciscoソリューション構築


イノベーションを妨げずに安全なエンタープライズAIを実現する
企業は生産性と競争優位性を高めるためにAIを急速に導入していますが、ほとんどの企業はパイロット段階を超えるのに苦労しています。 オンプレミス、AIファクトリー、またはクラウド上でのAIインフラのスケーリングは、集中型モデルのトレーニングから分散環境での低遅延推論に至るまで、コンピューティング、ネットワーキング、ストレージ、可観測性、AIソフトウェアのシームレスな統合を要求し、同時にフルスタックの厳格なセキュリティ要件、複雑なコンプライアンス義務、および拡大するセキュリティ脆弱性に対応する必要があります。 従来のセキュリティは静止データと転送中のデータを保護しますが、モデルの重み、重要なAIアプリケーション、および本番環境での推論データをメモリ内で保護することはできません。これらはAIワークロードが最も脆弱な場所です。
シスコ セキュア AI ファクトリーとNVIDIAおよびFortanix Confidential AIソリューション
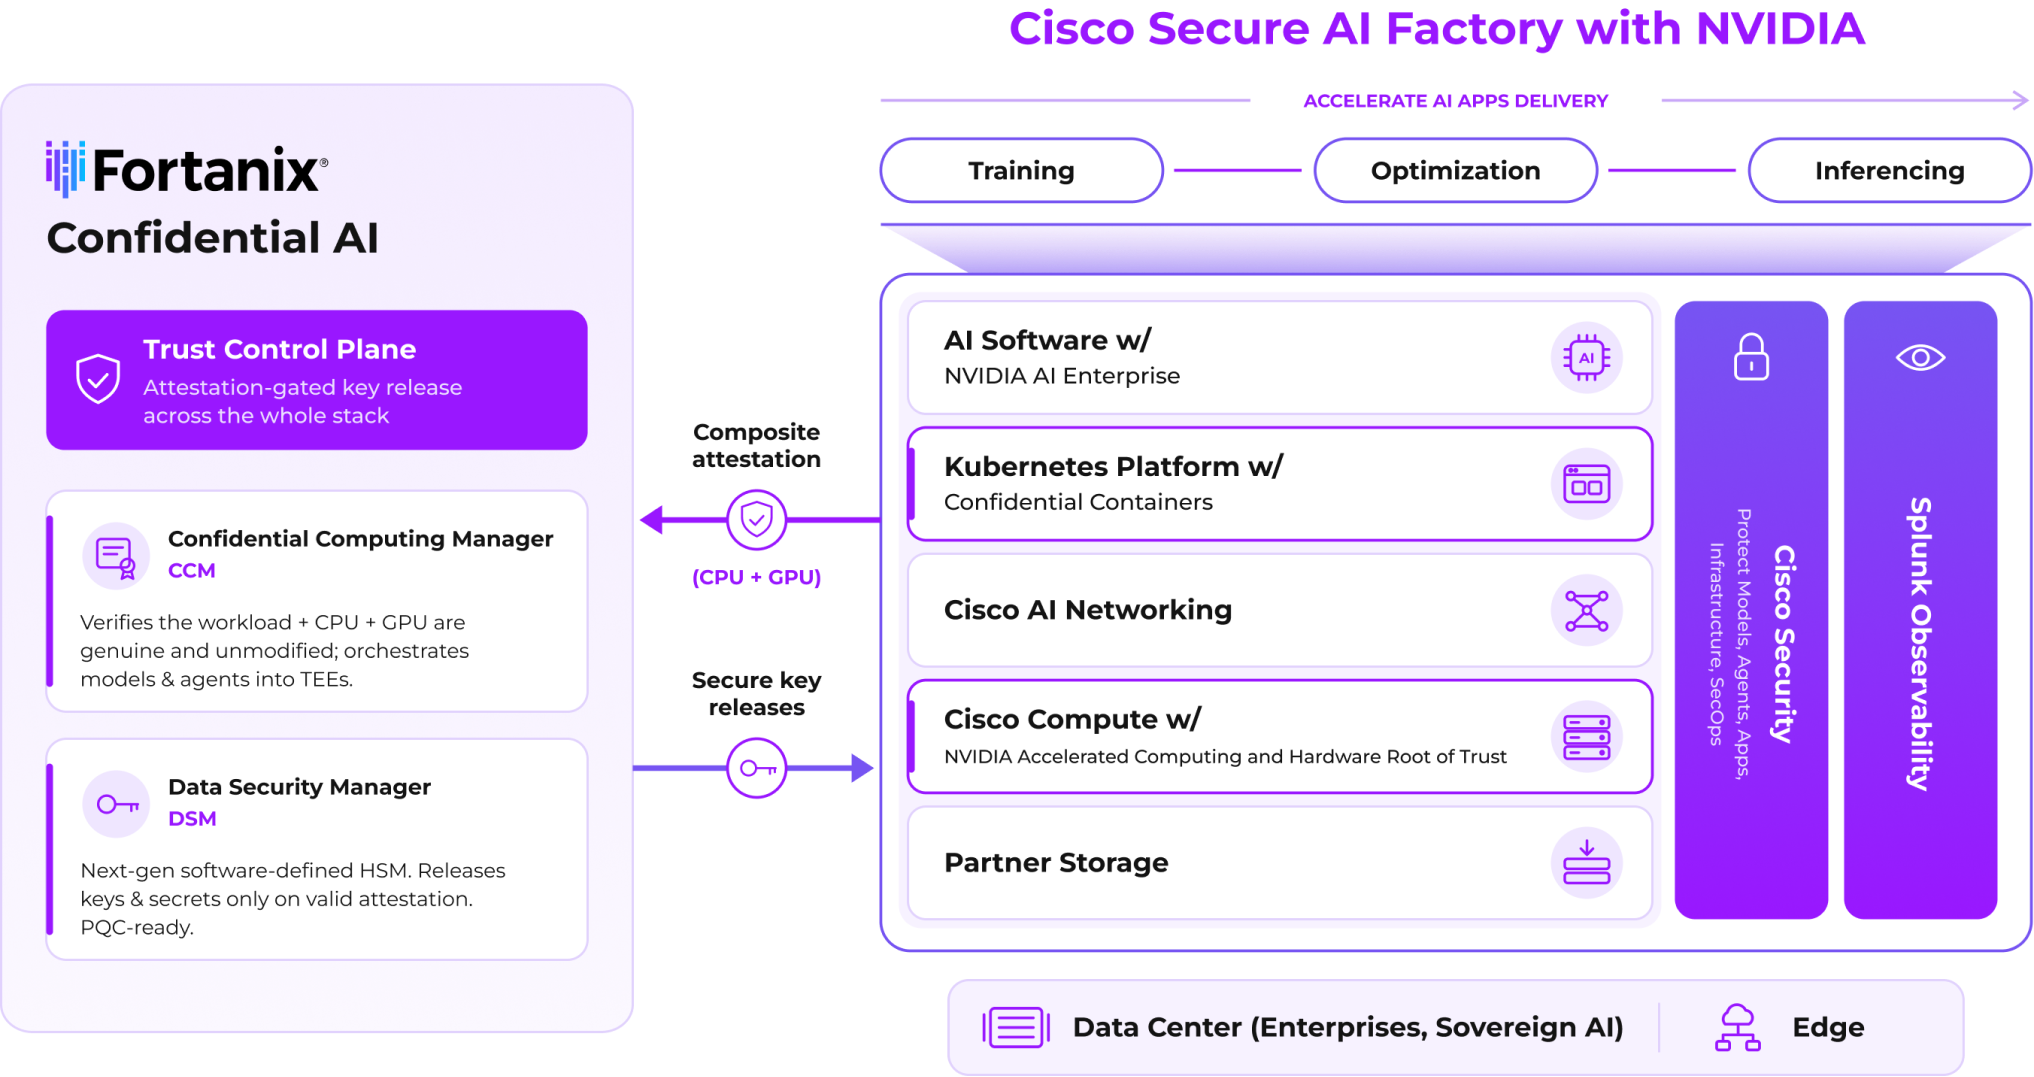
Fortanix、シスコ、NVIDIAが共同で提供する事前検証済みのセキュアでスケーラブルなAIインフラストラクチャは、AIライフサイクル全体にわたるエンドツーエンドのセキュリティを備え、高性能なスケーラビリティと展開の簡便さを実現しています。 AIワークロードは、NVIDIAのGPUが機密コンピューティングをサポートするCiscoサーバー上の信頼実行環境(TEE)内で実行され、一方でFortanixの機密AIソリューションは、複合的な証明、セキュアなキーリリース、およびポリシーの強制のためのコントロールプレーンを提供します。 FortanixとCiscoと共に、企業は今やAI投資の真の価値を引き出すことができます。 自社の環境でセンシティブなデータに対して最前線のモデルを実行することから、マルチテナントのAIファクトリーデプロイメントでAIワークロードの分離を実現すること、または最も厳しい主権AI要件を満たすことまで。
ユースケース

独自モデルの安全な配布
モデルの重みはソースで暗号化され、認証されたTEEs内でのみ復号化されるため、モデル所有者は自分の知的財産に対して暗号的な保証を得ることができます。一方、企業は自社のデータ上で最高のモデルを実行し、プロンプトや出力をモデルベンダーに公開することなく利用できます。

AIファクトリーにおけるマルチテナンシーとセグメンテーション**
各テナントは、共有されたCisco高速コンピューティング・インフラストラクチャ上の専用Confidential VM(機密VM)で稼働し、ハードウェアによって強制される分離と、テナント自身が管理するキーのリリース機構によって保護されます。 共有インフラによるコスト効率と、分離された信頼境界を両立し、すべてのテナントが安心して利用できる単一のインフラストラクチャを実現します。

Sovereign AI Clouds
Governments, financial services, healthcare, and defense enterprise can now run AI on previously inaccessible sensitive data in fully attested AI environments within a target jurisdiction, with cryptographic, auditor-grade proof.
事前検証済み、安全でスケーラブルなAIインフラストラクチャ
シスコは、ハイブリッドメッシュファイアウォールを使用してAI環境全体に保護を拡張します。これは、ネットワークエッジからワークロードまでの強制ポイント全体で一貫したポリシーを調整する分散型セキュリティファブリックです。 Cisco Secure Firewallは、重要なネットワーク制御ポイントでの脅威検査とポリシー強制を提供し、一方でCisco Identity Services Engine (ISE)は、アクセスを要求する「誰」と「何」のアイデンティティとデバイスコンテキストを提供し、機密コンピューティング環境周辺での粒度の細かい最小特権セグメンテーションを可能にします。 Ciscoのセキュアネットワーキングと共に、これらの制御はトラフィックが保護されたAIモデルやデータに到達する前に、不正アクセスや横移動を制限します。 Fortanix Confidential AIは、AIワークロードの実行時保護を確保し、使用中の資産を保護します。 Fortanix Confidential AIは、ハードウェアの隔離と正確なコードが本物で改ざんされていないことを確認するために、暗号的にすべてのリモートTEEを検証します。これにより、信頼ではなく暗号的証拠に基づいたAIワークロードの保護が確保されます。
1. セキュアエンクレーブ管理
Fortanix Confidential Computing Manager (CCM) は、AIワークロードをハードウェアで隔離されたエンクレーブで実行するためのポリシーコントロールを作成、管理、施行します。これにより、OS、ハイパーバイザー、管理者から隔離されます。
CCMは現在、次のものに対して複合的な証明をサポートしています:- Intel TDXおよびAMD SEV-SNP CPU
- NVIDIA BlackwellおよびHopper Confidential Computing GPU
2. セキュアキーリリース
暗号化キーは、検証済みの証明されたエンクレーブにのみリリースされます。
暗号化キーは、検証された、証明されたエンクレーブにのみ配布されます。 Fortanixデータセキュリティマネージャー(DSM)は、組み込みのキー管理を備えたFIPS 140-2レベル3のHSMであり、厳格なキー管理を強制することで、機密データやモデルがメモリ内で暗号化されたまま保持され、TEEの外部からはアクセスできないようにします。


