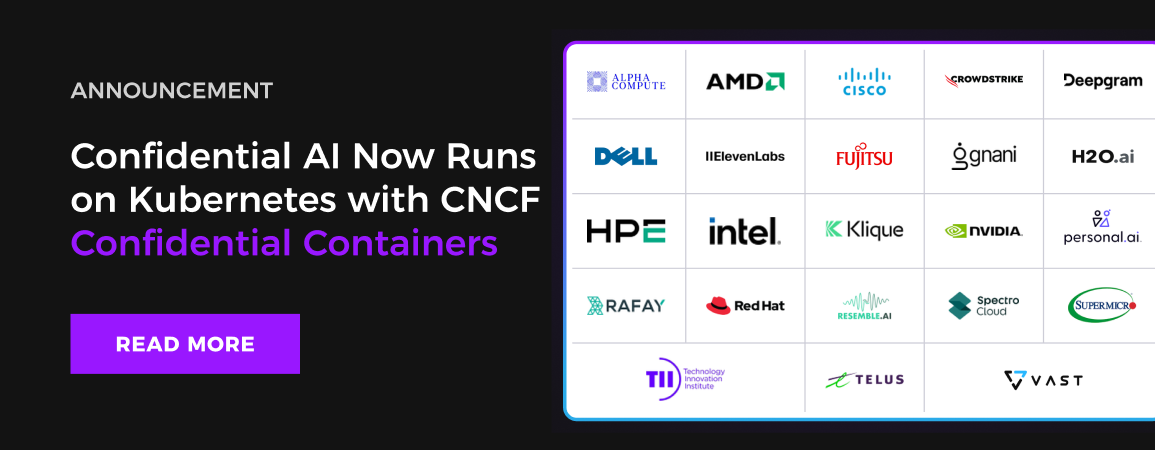
CNCF Confidential Containersにより、Kubernetes上でConfidential AIが実現
AIをコンテナに配置しても、セキュリティ上の脅威がなくなるわけではありません。モデル、AIエージェント、データは、実行中も依然としてリスクにさらされています。Fortanix Confidential AIは、このたびCNCF Confidential Containers(CoCo)に対応しました。これにより、ハードウェアベースのTEE(Trusted Execution Environment:信頼実行環境)を備えたコンフィデンシャルCPUおよびGPU上で、KubernetesのAIワークロードを実行できるようになります。さらに、暗号鍵がリリースされる前に、すべてのワークロードが検証されます。本ソリューションはすでに提供を開始しており、Alpha Compute、AMD、Cisco、CrowdStrike、Deepgram、Dell、ElevenLabs、Fujitsu、Gnani、H2O.ai、HPE、Intel、Klique、Personal AI、Rafay、Red Hat、Resemble AI、Spectro Cloud、Supermicro、Technology Innovation Institute(TII)、TELUS、VAST Dataを含む、業界22社のリーダー企業が支持しています。
AIの信頼性ギャップ:エンタープライズAI導入の現状レポート
AIリーダーの93%が、従来の暗号化技術ではAIによるデータ処理中の保護が不十分であることを認識しています。しかし、推論処理中にもデータが確実に保護されていることを完全に検証できる企業は、わずか半数にとどまっています。FortanixとAtomik Researchは、銀行、金融サービス、ヘルスケア、保険、政府機関に所属するAIリーダー300名を対象に調査を実施しました。本レポートでは、機密性の高いデータを活用したAI導入を妨げている要因を明らかにしています。
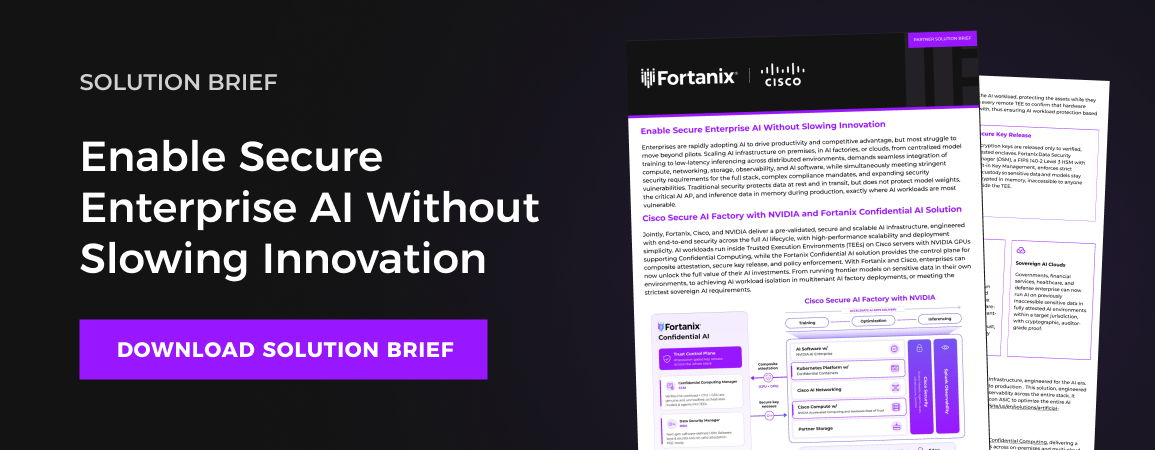
イノベーションを加速させながら、安全なエンタープライズAIを実現
多くの企業がAIの実証実験(PoC)から本格導入への移行に苦戦しています。また、従来のセキュリティ対策では、モデルの重みや推論データが実行中にメモリ上で露出するリスクが残されています。Fortanix、Cisco、NVIDIAは、Cisco Secure AI FactoryにConfidential AIを導入しました。AIワークロードは、Ciscoサーバー上のTEEとNVIDIA Confidential Computing GPUを使用して実行され、Fortanixがアテステーション(暗号学的な検証)と安全な鍵のリリースを管理します。Ciscoが公開した新しい設計ガイドでは、この仕組みの全体像を詳しく紹介しています。Fortanixによるアテステーションで鍵のリリースを制御し、Cisco UCS C240 M8上のKubernetes環境で、暗号化されたGPU対応コンテナを実行する構成を解説しています。
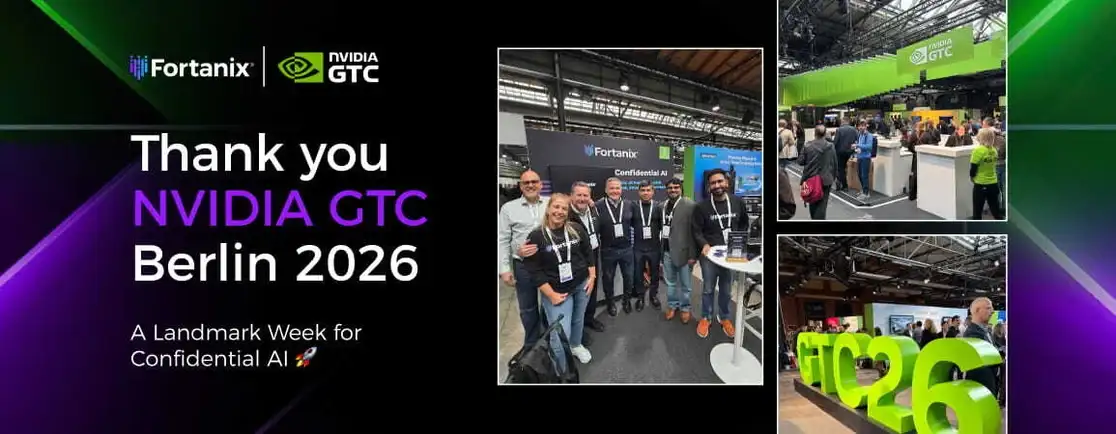
NVIDIA GTC Berlin 2026:Fortanix出展レポート
STATION-Berlinで開催された3日間のイベント期間中、ブース7017ではAIモデルのセキュリティに関する議論が数多く交わされました。来場者には、NVIDIA GPU上で稼働するFortanix Confidential AIのデモを通じて、実行中の機密データやモデルの重みをどのように保護するかをご紹介しました。また、暗号学的アテステーションによって実行環境を検証し、検証が完了するまで暗号鍵をリリースしない仕組みについてもご覧いただきました。モデルをローカル環境に展開しながら、より強固なセキュリティを実現できることを知り、多くの来場者に関心をお寄せいただきました。ブースにお立ち寄りいただいた皆さまに、心より感謝申し上げます。
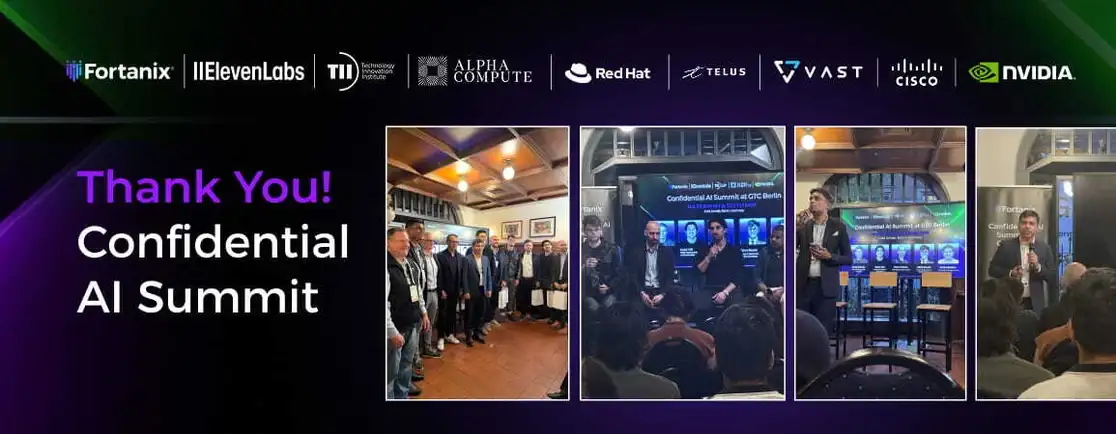
Confidential AI Summit Berlin:開催レポート
Fortanixは10月22日、NVIDIAエコシステムのパートナー企業とともに、招待制の「Confidential AI Summit」をベルリンで開催しました。本イベントでは、信頼性、安全性、そしてデータ主権を備えたAIの構築をテーマに、活発な議論が交わされました。FortanixのCEOであるAnand Kashyapが開会の挨拶を行い、CPOのAnuj Jaiswalが以下2つのパネルディスカッションのモデレーターを務めました。
「The Chain of Trust for Confidential AI(Confidential AIにおける信頼の連鎖)」および「The Confidential and Sovereign AI Factory(機密性とデータ主権を備えたAIファクトリー)」です。
NVIDIA、ElevenLabs、Technology Innovation Institute、Alpha Compute、Red Hat、TELUS、VAST Data、Ciscoからご参加いただいたパネリストの皆さまに、貴重な知見を共有いただきました。また、ベルリンで本イベントにご参加いただいたすべての皆さまに、心より感謝申し上げます。
AIリーダー300名が語る、セキュリティ対策が不十分な場合に何が起こるのか
企業がAIモデルをオンプレミス環境で安全に実行することを望んでいるとご存じですか?
Fortanix Confidential AIが信頼できるセキュリティレイヤーとして機能する仕組み
FortanixとConfidential ContainersによるKubernetes上のAIワークロード保護
安全なAI導入にConfidential AIが重要な理由
量子鍵配送(QKD)とは?その仕組みを解説
コンテナのスピードで実現するConfidential AI
IntelがSGXを終了:Fortanixへの影響とは
エンタープライズAIセキュリティガイド
規制対象業界におけるエンタープライズAIの信頼性ギャップ
エンタープライズAIセキュリティ:データ、モデル、AIエージェントを保護する方法
Fortanix EDP、信頼できるコンピューティングベース(TCB)を最小限に保ちながら、対応プラットフォームを拡大
耐量子暗号(PQC)への備え方
耐量子暗号(PQC)対応準備ガイド
AIモデル開発者向け技術ガイド:AIモデルの知的財産を保護する方法
暗号資産インベントリ(Cryptographic Inventory)とは?
PQCアルゴリズムを解説:ML-KEM、ML-DSA、SLH-DSA